Negli ultimi anni la cybersecurity è diventata una delle principali sfide per i sistemi sanitari, non solo per la tutela dei dati ma soprattutto per la continuità operativa dei servizi clinici. Attacchi informatici sempre più sofisticati hanno dimostrato che la compromissione delle infrastrutture digitali può tradursi rapidamente in ritardi diagnostici, blocchi delle attività ospedaliere e difficoltà nell’erogazione delle cure.
In questo scenario, la sanità è riconosciuta come una delle infrastrutture critiche più esposte alle minacce cyber. Negli ultimi due anni, tuttavia, il dibattito sulla sicurezza informatica in sanità ha fatto un salto di qualità: il tema non riguarda più solo il rischio di attacchi, ma anche la costruzione di nuovi modelli di resilienza digitale.
Normative europee più stringenti, nuove architetture di difesa basate su monitoraggio continuo e intelligenza artificiale e un ruolo sempre più attivo delle Regioni stanno ridefinendo l’approccio alla cybersecurity sanitaria. In questo contesto, alcune esperienze territoriali italiane offrono indicazioni concrete su come i sistemi sanitari possano rafforzare la propria capacità di prevenzione e risposta agli incidenti informatici.
Fenomeno in escalation
La pressione degli attacchi informatici al settore sanitario continua ad aumentare a livello globale. Secondo i più recenti report di cybersecurity, la sanità è ormai uno dei bersagli privilegiati dei cybercriminali, con una crescita costante degli incidenti registrata negli ultimi anni. Solo nel 2025 la media globale degli attacchi contro organizzazioni sanitarie ha raggiunto 2.309 tentativi settimanali per struttura, in aumento rispetto ai 2.018 del 2024 (+32%), secondo le analisi di Check Point Research.
Anche in Italia il fenomeno mostra tendenza a una forte crescita. Il rapporto dell’Agenzia per la Cybersicurezza Nazionale evidenzia che nei primi nove mesi del 2025 sono stati documentati 60 eventi cyber contro il settore sanitario, con un +40% rispetto al 2024 e con circa metà degli incidenti che ha avuto impatto diretto sui servizi e sulla disponibilità dei dati sanitari.
I dati confermano una tendenza strutturale: il settore sanitario è tra i più esposti agli attacchi informatici a causa dell’alto valore dei dati clinici, della crescente digitalizzazione dei processi assistenziali e della difficoltà di garantire continuità operativa delle infrastrutture ospedaliere anche in presenza di incidenti informatici.
Dalla consapevolezza del rischio alle strategie di resilienza
Negli ultimi anni questo fenomeno ha spinto istituzioni europee e nazionali ad avviare iniziative volte a rafforzare la sicurezza delle infrastrutture digitali della sanità. A livello europeo, la cybersecurity è entrata stabilmente nell’agenda delle politiche sanitarie e digitali dell’Unione, con l’introduzione di strumenti normativi e operativi destinati a migliorare la resilienza dei servizi essenziali.
Tra questi ha un ruolo centrale la direttiva NIS2, che estende e rafforza gli obblighi di gestione del rischio informatico per i soggetti che operano in settori critici, tra cui ospedali e sistemi sanitari nazionali.
Parallelamente, la Commissione europea ha lanciato nel 2025 il Piano d’azione europeo per la cybersecurity degli ospedali e dei prestatori di assistenza sanitaria, con l’obiettivo di promuovere formazione, sistemi di allerta rapida e capacità di risposta coordinata agli incidenti informatici.
Anche in Italia il tema è progressivamente entrato al centro delle politiche pubbliche con l’istituzione dell’Agenzia per la Cybersicurezza Nazionale (ACN) e del CSIRT Italia, chiamati a coordinare la prevenzione e la gestione degli incidenti informatici nelle infrastrutture critiche del Paese, sanità compresa.
Dalla difesa perimetrale ai sistemi di monitoraggio continuo
Se in passato la sicurezza informatica delle strutture sanitarie si concentrava principalmente sulla protezione perimetrale delle reti, oggi il modello di difesa sta evolvendo verso sistemi di monitoraggio continuo delle infrastrutture digitali.
La crescente complessità degli ecosistemi sanitari – che includono sistemi informativi ospedalieri, piattaforme di telemedicina, dispositivi medicali connessi e servizi cloud – richiede infatti capacità di rilevamento e risposta agli incidenti sempre più rapide.
In questo contesto stanno assumendo un ruolo centrale i Security Operations Center (SOC) dedicati alla sanità, strutture operative in grado di sorvegliare in tempo reale reti e sistemi informativi, individuare comportamenti anomali e coordinare la risposta agli attacchi informatici. In molti casi questi centri integrano strumenti di analisi avanzata e IA, usati per individuare pattern di attacco, correlare eventi di sicurezza e anticipare possibili intrusioni.
L’evoluzione tecnologica si accompagna anche a nuovi modelli di governance della sicurezza, basati sull’integrazione tra SOC regionali, strutture sanitarie e organismi nazionali come il CSIRT Italia, con l’obiettivo di costruire una rete di difesa coordinata capace di reagire rapidamente agli incidenti cyber.
Le Regioni come laboratorio di cybersecurity sanitaria
In Italia la costruzione di un sistema di difesa cyber per la sanità passa in larga parte attraverso le iniziative delle amministrazioni regionali, responsabili dell’organizzazione delle infrastrutture digitali del Ssn. Negli ultimi anni molte Regioni hanno avviato programmi di rafforzamento della sicurezza informatica delle proprie reti sanitarie, sviluppando modelli organizzativi e tecnologici sempre più strutturati.
Queste iniziative s’inseriscono comunque in un quadro di coordinamento nazionale, guidato dall’ACN e dal CSIRT Italia, che definiscono linee guida operative, standard di sicurezza e procedure di gestione degli incidenti per le infrastrutture critiche del Paese. Le Regioni sono quindi il livello operativo in cui le strategie nazionali di cybersicurezza vengono tradotte in soluzioni concrete per la protezione delle reti ospedaliere, dei sistemi informativi sanitari e dei servizi digitali per i cittadini.
In questo contesto, diverse amministrazioni regionali stanno sperimentando modelli innovativi di governance e tecnologie avanzate di difesa informatica, contribuendo a costruire un ecosistema di sicurezza distribuito ma coordinato a livello nazionale.
Dai SOC sanitari ai centri di monitoraggio cyber
Tra le esperienze più significative emergono modelli organizzativi e tecnologici sempre più avanzati, basati su sistemi di monitoraggio continuo e strutture dedicate alla gestione degli incidenti informatici. In Piemonte, per esempio, la cybersecurity sanitaria si basa su un sistema strutturato che integra un Security Operations Center (SOC) e un CSIRT dedicato al settore sanitario, con attività di monitoraggio continuo delle vulnerabilità e delle minacce informatiche e con l’adozione delle linee guida operative dell’ACN.
Altre amministrazioni stanno puntando sulla centralizzazione delle infrastrutture digitali e sulla creazione di centri regionali di coordinamento. In Basilicata è stato avviato un programma di potenziamento del SOC sanitario regionale con un investimento di circa 3 milioni di euro, che prevede l’uso di strumenti di IA per il rilevamento delle minacce in tempo reale, la realizzazione di un data center unico regionale e la creazione di un centro di cybersecurity per il monitoraggio unificato delle reti sanitarie.
Anche la Sardegna sta sviluppando un modello basato sul monitoraggio continuo delle infrastrutture digitali: l’Azienda regionale della salute ha avviato il progetto di un Digital Operation Centre per la supervisione 24/7 delle reti sanitarie, con sistemi di analisi delle vulnerabilità e strumenti di risposta agli incidenti informatici.
In Lombardia il rafforzamento della cybersecurity passa, invece, anche dalla centralizzazione dei data center sanitari regionali e dal potenziamento dei sistemi di protezione gestiti da ARIA Spa, che nei primi mesi del 2025 hanno già intercettato centinaia di tentativi di attacco contro le infrastrutture ospedaliere regionali.
Anche altre realtà regionali stanno puntando sulla centralizzazione delle infrastrutture digitali e sulla sicurezza dei data center sanitari, rafforzando la collaborazione con l’ACN e con le strutture nazionali di gestione delle crisi cyber.
L’esperienza della Regione Abruzzo
Un esempio significativo di rafforzamento della resilienza cyber nel settore sanitario arriva dalla Regione Abruzzo, che dopo l’attacco informatico subito nel 2023 ha avviato una serie di interventi strutturali per potenziare la sicurezza digitale del sistema regionale.
«Tra i primi provvedimenti c’è l’adesione alla convenzione Cybersecurity 2 (lotto 3), che ha consentito di sviluppare ulteriormente i servizi di Next Generation Firewall per il filtraggio del traffico, Network Access Control per la gestione degli accessi alla rete ed Endpoint Protection & Response per la sicurezza dei dispositivi», spiega Camillo Odio, direttore del Dipartimento Sanità della Regione Abruzzo. Parallelamente, la Regione ha rafforzato la propria governance in materia di cybersicurezza.
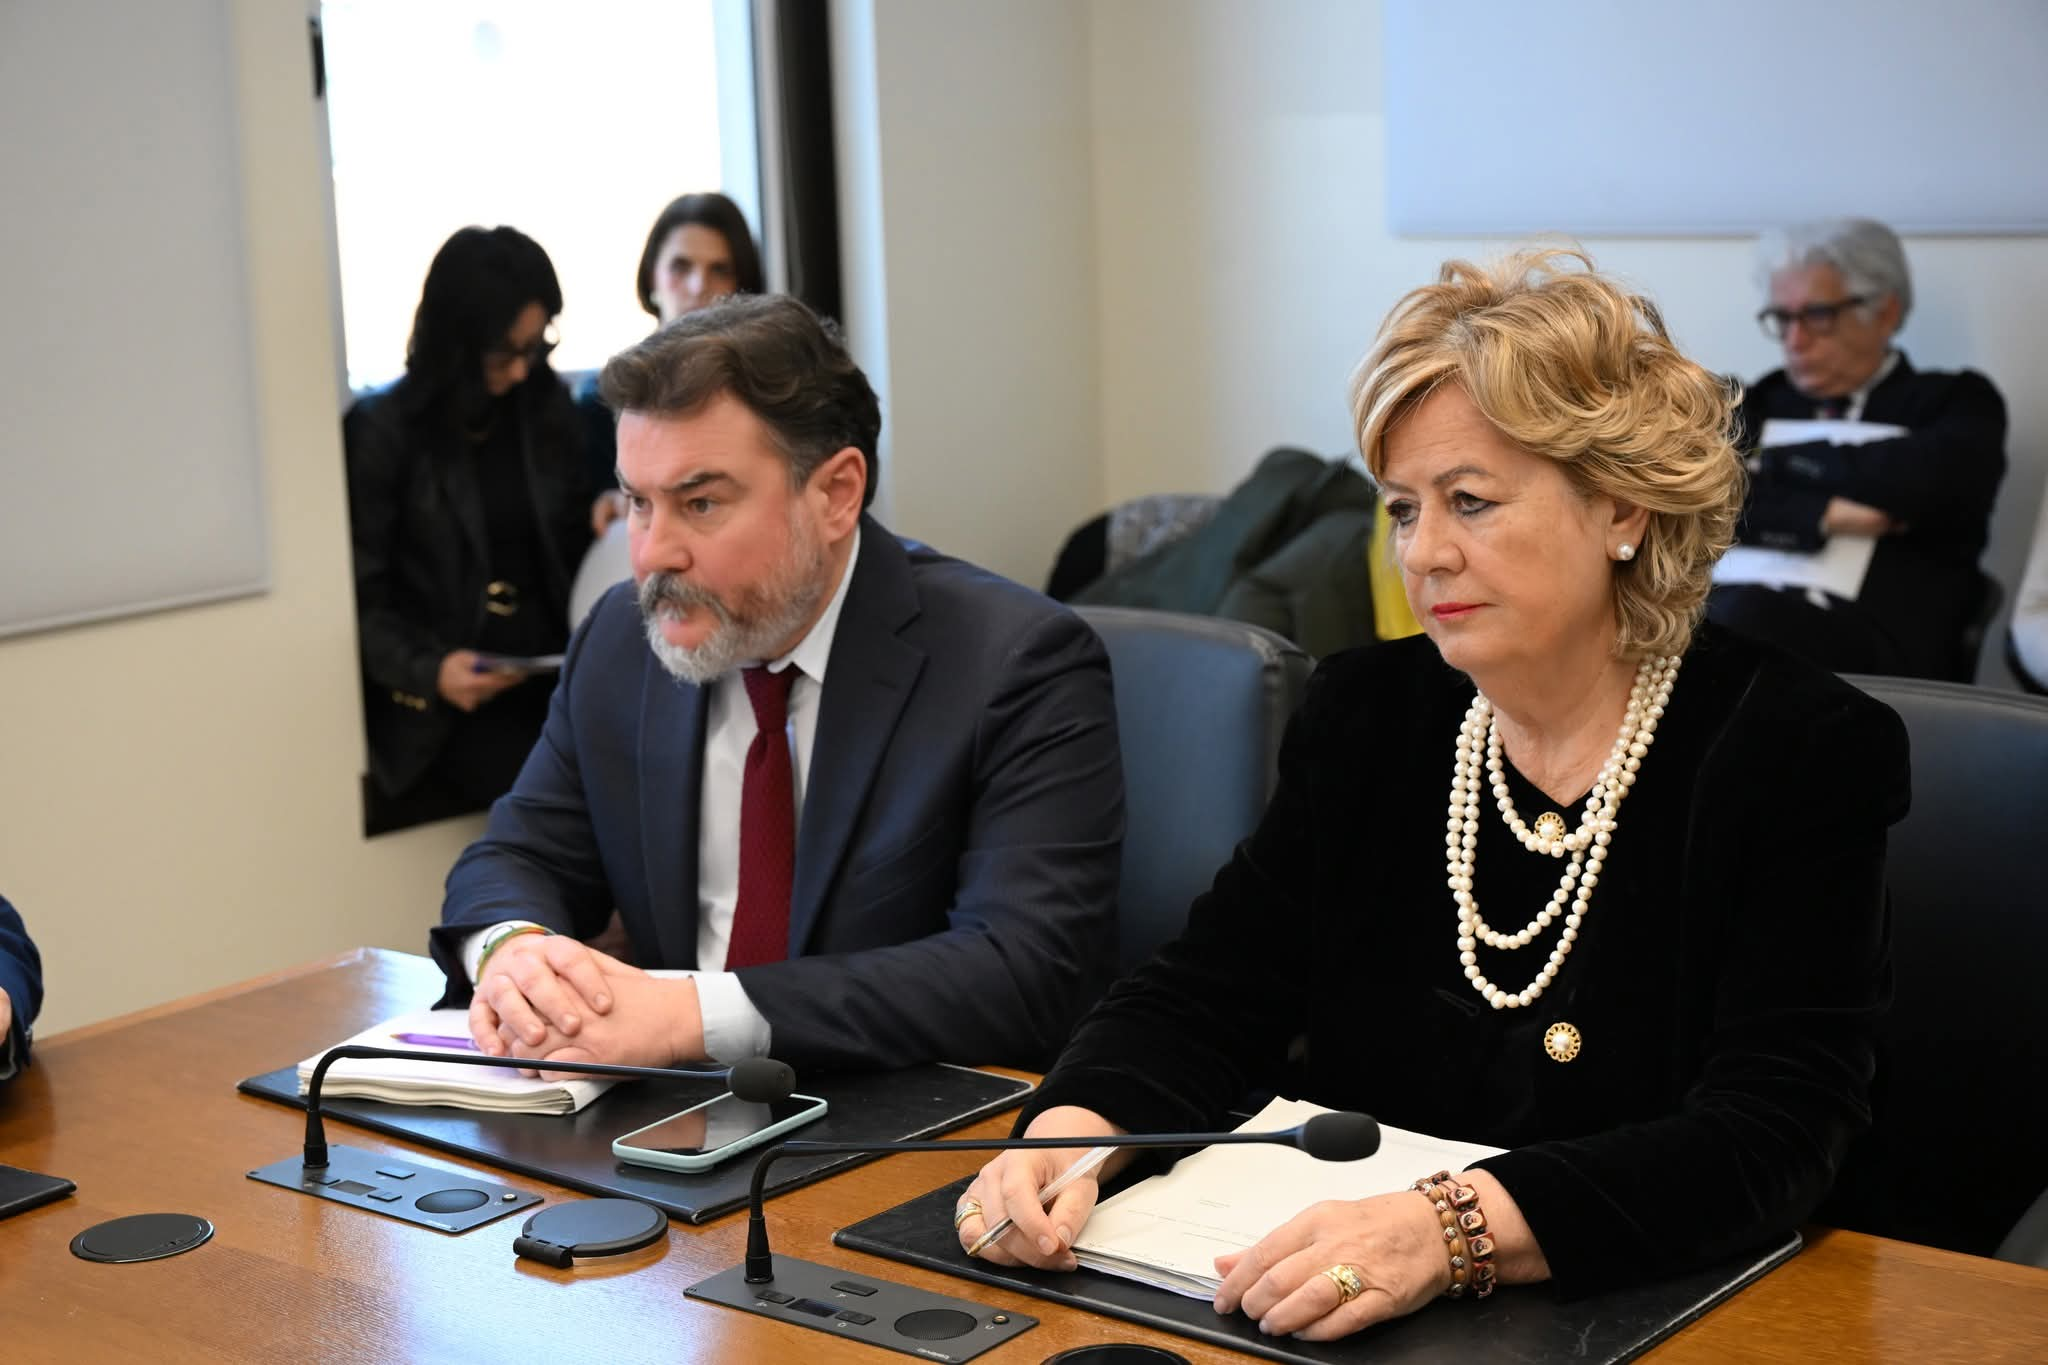
«È stato istituito un Comitato per la cybersecurity con il compito di monitorare e garantire l’attuazione delle best practice di sicurezza informatica, in particolare nell’ambito delle attività d’implementazione delle nuove piattaforme digitali regionali. Con le deliberazioni di Giunta regionale 111/25 e 620/25 sono stati, inoltre, individuati il responsabile per la Cybersicurezza e ratificata la partecipazione della Regione Abruzzo al Piano Nazionale per la Cybersicurezza.
È stata inoltre approvata una scheda d’intervento che individua cinque attività strategiche: formazione e aggiornamento delle competenze, installazione di un sistema HSM per la gestione sicura delle chiavi crittografiche, implementazione di strumenti di analisi forense, potenziamento della Configuration Management Database (CMDB) e attivazione di servizi di threat intelligence per il monitoraggio proattivo delle minacce».
Il coordinamento con l’ACN è costante e si traduce in aggiornamento continuo degli standard di sicurezza e organizzazione di iniziative formative con l’obiettivo di prevenire i rischi legati all’erogazione di servizi sanitari sempre più digitalizzati. In questa prospettiva s’inserisce anche l’istituzione, presso l’Università Gabriele d’Annunzio, della prima proiezione territoriale dell’ACN in Abruzzo, passaggio destinato a rafforzare ulteriormente prevenzione, resilienza digitale e continuità operativa del sistema regionale.
Sul fronte interno sono state, poi, introdotte diverse misure rivolte agli operatori regionali, tra cui l’inasprimento delle policy sulle password, la revisione e l’aggiornamento degli account e il blocco automatico delle postazioni dopo pochi minuti d’inattività. In questo contesto è nato anche il CSIRT regionale, in stretto collegamento con lo CSIRT nazionale.
«Il team consente di essere costantemente aggiornati su temi e minacce, di divulgare iniziative e indicazioni di cybersecurity e di veicolare a livello regionale l’implementazione di regole e modelli organizzativi nazionali. Le sue principali attività comprendono Information Security Event Management, Information Security Incident Management, Vulnerability Management, Situational Awareness e Knowledge Transfer». Le misure adottate stanno già producendo risultati concreti. «Ogni giorno la Regione Abruzzo intercetta e blocca centinaia di attacchi informatici di varia natura, garantendo in modo trasparente per l’utenza la continuità operativa di tutte le piattaforme digitali», conclude Odio.
Quando un attacco informatico diventa un problema clinico
Gli attacchi informatici contro le infrastrutture sanitarie non sono solo un rischio per la protezione dei dati, ma possono avere conseguenze dirette su organizzazione dei servizi e sicurezza dei pazienti. Studi recenti evidenziano che gli incidenti ransomware possono determinare interruzioni prolungate dei sistemi informativi ospedalieri, costringendo le strutture a sospendere attività diagnostiche, interventi chirurgici programmati e procedure di laboratorio.
Le analisi condotte su diversi episodi documentati mostrano effetti significativi anche sul funzionamento delle reti d’emergenza: negli ospedali coinvolti o nelle strutture limitrofe si registrano aumenti degli accessi ai Pronto Soccorso (+15%), tempi d’attesa più lunghi (+48%) e incrementi degli arresti cardiaci (+81%).
Alcuni studi indicano, inoltre, un aumento della mortalità intraospedaliera fino al 33% durante gli incidenti ransomware, a dimostrazione di come la resilienza digitale delle strutture sanitarie sia ormai una componente essenziale della sicurezza clinica.
Articolo tratto dal numero di luglio 2026 di Tecnica Ospedaliera